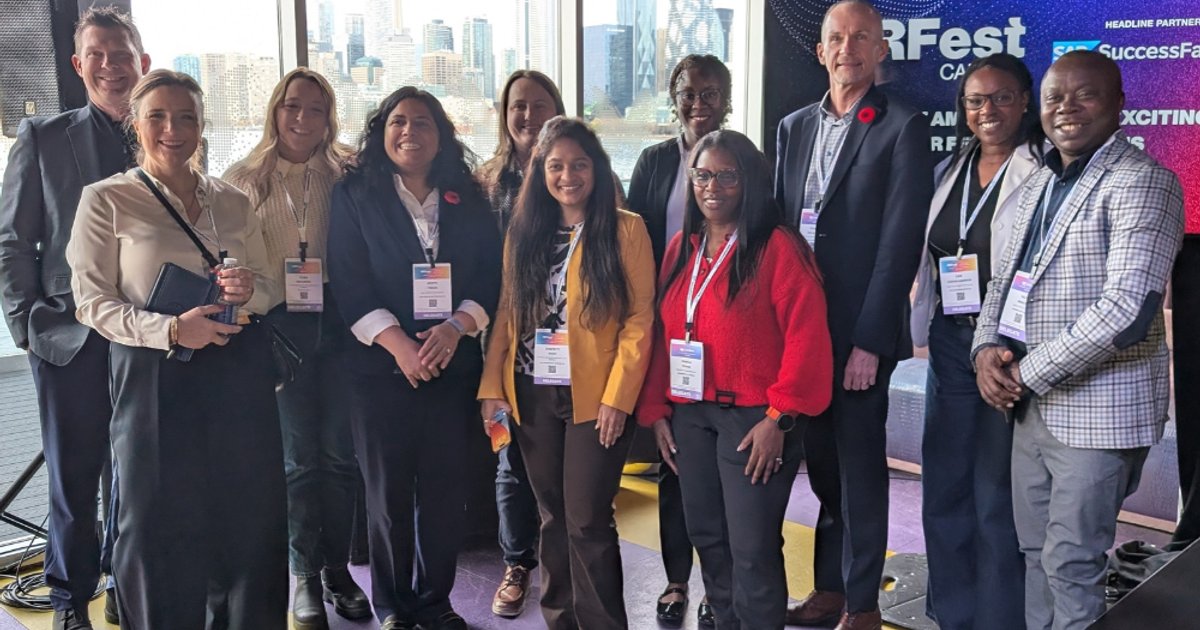
A kiberbiztonsági tudatosság már régen nem csak az IT-részleg ügye – ma a munkavállalói teljesítményértékelés részévé vált. Az Interac Chief People Officere a HRFest Canada rendezvényen egyértelművé tette: ha valaki háromszor kattint rá egy belső phishing-tesztre, az nemcsak figyelmeztetést kap, hanem a bónusza is csökkenhet. Ez a megközelítés komoly vitát indított a HR-szakemberek között.
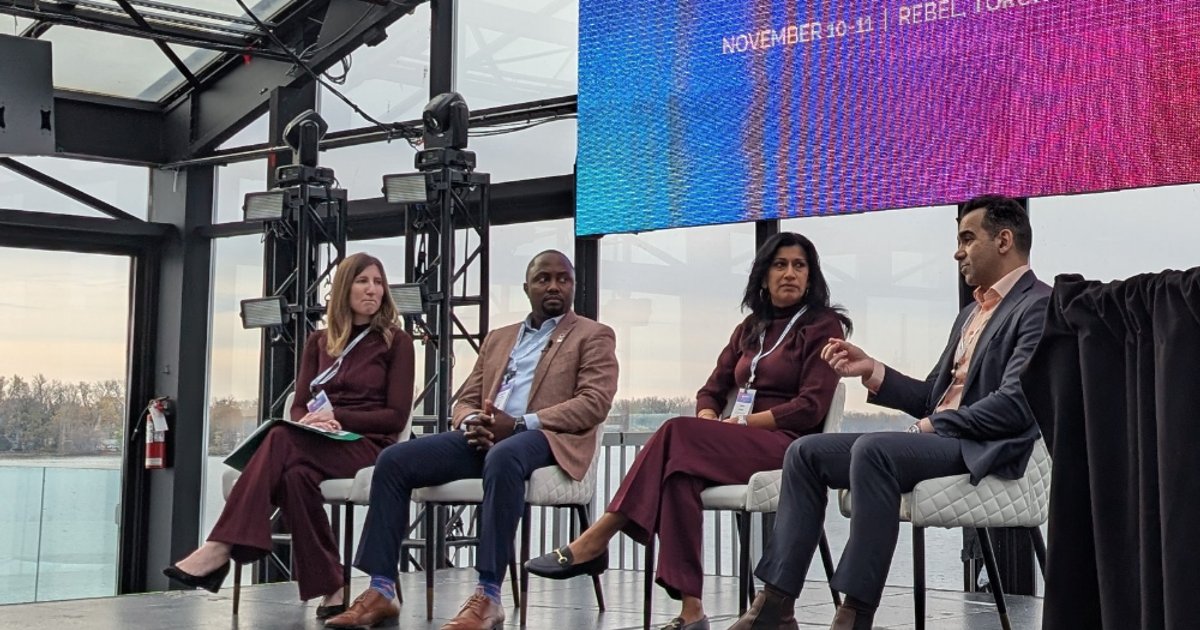
A konferencián a Deloitte, a Fiera Capital és a Fasken szakértői is megszólaltak. Három nagy kockázatot emeltek ki: az autonóm AI-ügynökök terjedését, a deepfake-alapú megszemélyesítési támadásokat és a belső fenyegetéseket – vagyis azokat az eseteket, amikor maga a munkavállaló jelenti a kockázatot, szándékosan vagy véletlenül. Az AI-eszközök robbanásszerű elterjedése jelentősen megnöveli a támadási felületet, és a HR-nek ebben aktív szerepet kell vállalnia.
HR-szemszögből ez egy fontos elmozdulást jelez: a biztonságtudatosság beépül a munkavállalói elvárásrendszerbe és a teljesítménymenedzsmentbe. A szervezeteknek érdemes átgondolni, hogyan kommunikálják ezeket az elvárásokat, és hogyan teremtenek pszichológiai biztonságot úgy, hogy közben valódi felelősséget is érvényesítenek. A büntetés önmagában nem elég – a kultúra formálása a kulcs.