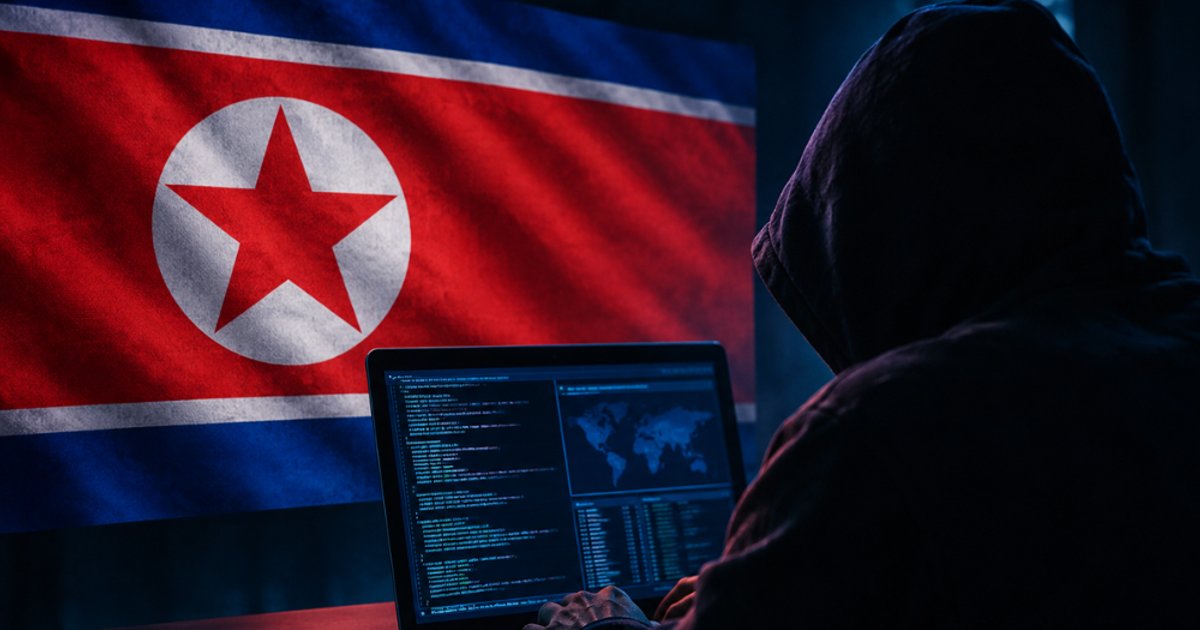
A remote hiring kényelme egy váratlan biztonsági rést nyitott meg: észak-koreai állami támogatással működő kiberbűnözők hamis identitással pályáznak meg IT- és fejlesztői pozíciókat, majd miután bekerülnek a szervezetbe, érzékeny adatokhoz férnek hozzá – és zsarolással próbálnak pénzt kicsikarni a cégektől. Ez nem sci-fi forgatókönyv, hanem dokumentált, egyre terjedő fenyegetés, amely elsősorban az ázsia-csendes-óceáni régió technológiai vállalatait célozza.
A módszer mesterfogás: a támadók meggyőző önéletrajzokat, mesterséges intelligenciával generált portrékat és kölcsönzött személyazonosságokat használnak. Egy részük akár a próbaidőt is sikeresen teljesíti, mielőtt aktiválná a zsarolási fázist. A biztonsági szakértők szerint az egyik legjobb szűrési teszt az élő videóhívás során feltett politikailag érzékeny kérdés – például Kim Dzsong Un nyílt bírálata –, amit egy valódi észak-koreai állampolgár nem vállalhat fel következmények nélkül.
A HR számára ez a helyzet egyértelmű üzenetet hordoz: a toborzási folyamat ma már kiberbiztonsági kérdés is. Az identitásellenőrzés, az élő videós interjúk kötelezővé tétele és a szisztematikus háttérellenőrzés nem opcionális extra, hanem alapkövetelmény – különösen remote vagy hibrid pozícióknál. Azok a szervezetek, amelyek ezt nem építik be a toborzási protokolljukba, komoly reputációs és adatbiztonsági kockázatot vállalnak.