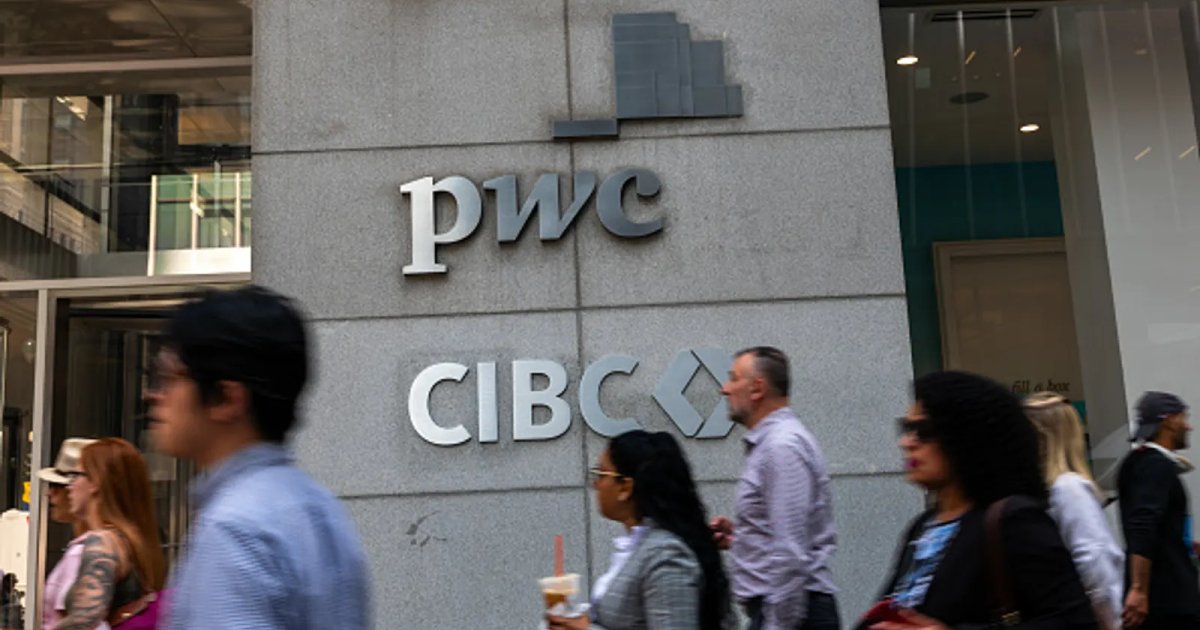
A PwC hivatalosan is megerősítette: egy szállítói platformot ért ransomware-támadás következtében munkavállalói tanulási rekordok kerültek illetéktelen kezekbe. A támadást egy ismert zsarolóvírus-csoport hajtotta végre, és a kiszivárgott adatok a szakmai szolgáltató óriás belső képzési nyilvántartásait tartalmazzák. Az eset komoly kérdéseket vet fel a harmadik feles rendszerek biztonsági kezeléséről.
A PwC eset nem egyedi: egyre több nagyvállalat szenved el adatvédelmi incidenst nem saját rendszereiben, hanem a szállítói láncban. A HR-technológiai platformok — legyenek azok LMS-rendszerek, toborzási szoftverek vagy juttatáskezelő eszközök — rengeteg érzékeny munkavállalói adatot tárolnak. Ha ezek a rendszerek sebezhetők, a munkáltatói felelősség is kérdésessé válik.
HR-szemszögből az üzenet egyértelmű: a vendor due diligence és a folyamatos biztonsági auditálás nem opcionális, hanem alapkövetelmény. A HR-csapatoknak aktívan részt kell venniük a szállítóértékelési folyamatokban, és tudniuk kell, hogy partnereik milyen adatvédelmi standardokat alkalmaznak. A munkavállalók adatainak védelme a munkáltatói márka és a bizalom kérdése is — egy ilyen incidens után a bizalmat visszaépíteni sokkal nehezebb, mint megelőzni a problémát.